
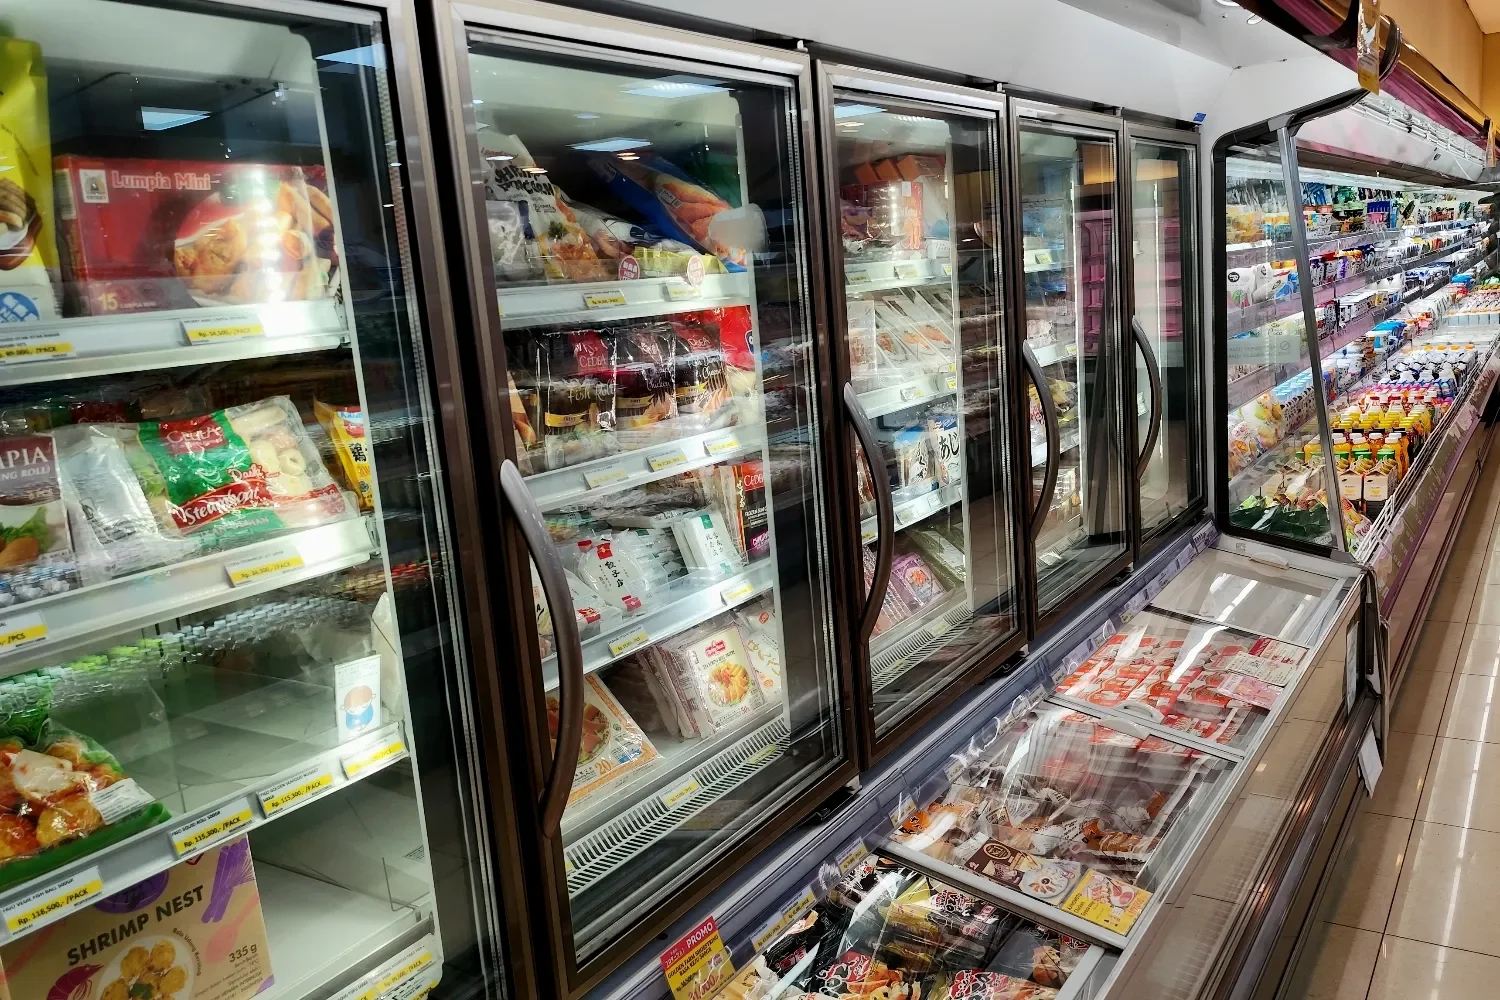
Кризис в европейском продуктовом ритейле продолжает набирать обороты. После того, как в начале этой недели злоумышленники дистанционно повысили температуру в оборудовании супермаркетов на территории восьми стран, включая Швецию, Ирландию, Бельгию, Эстонию, Нидерланды, Финляндию и Люксембург, владельцам ритейлеров пришлось экстренно менять архитектуру безопасности. Почерк хакеров полностью копирует инциденты трехнедельной давности, из-за которых пострадали сотни магазинов во Франции.
Столкнувшись с многомиллионными убытками от испорченных товаров, компании переходят к радикальным мерам защиты. Шведская сеть Coop, чьи семь магазинов подверглись атаке, начала перевод систем с 4G-соединений на сети пятого поколения и современные модемы. Пострадавшие торговые точки уже возобновили работу, однако их холодильное оборудование теперь физически изолировано от интернета. По словам представителей Coop, компания проводит глубокий аудит всей инфраструктуры для выявления любых потенциальных уязвимостей.
Производитель программного обеспечения Danfoss, чьи системы вновь оказались под ударом, настоятельно рекомендовал клиентам закрыть прямой доступ к контроллерам через интернет. С аналогичным призывом выступил Франк Груневеген, эксперт по кибербезопасности из гаагского офиса Deloitte: «Ритейлерам нужно действовать прямо сейчас. Необходимо проверить контроллеры на уязвимости, убедиться в наличии последних патчей безопасности и поддержки от производителя. Если такой информации нет, оборудование следует немедленно отключить от общедоступной сети. Это не решит фундаментальную проблему, но хотя бы лишит злоумышленников доступа».
Ситуация осложняется корпоративной структурой многих европейских сетей. Кооперативная модель, при которой магазинами управляют независимые владельцы, исключает возможность быстрого внедрения единых стандартов безопасности. Например, в шведской сети ICA все 23 взломанных филиала использовали оборудование, подключенное вне централизованной IT-инфраструктуры. Кристиан Олофссон, владелец двух магазинов ICA в Томелилле и Шёбу, признался, что хакеры проникли в систему ровно в тот момент, когда он находился в процессе обновления систем безопасности. В немецкой сети Edeka, где пострадал магазин в Райсбахе, также подтвердили отсутствие стандартизированного оборудования у независимых франчайзи.
Впрочем, интегрированные корпорации оказались столь же уязвимыми: французский гигант Carrefour, потерявший продукты в 80 магазинах три недели назад, в этот понедельник подвергся точно такой же атаке в 15 своих франчайзинговых филиалах в Бельгии. Около 40 супермаркетов бельгийской сети Delhaize также стали жертвами взлома. Управляющий одним из них, Матье Тильман, назвал произошедшее поистине удручающим: «Столько людей голодает, а мы вынуждены выбрасывать огромные объемы еды. В такие моменты хочется просто уволиться».
Как пояснили в бельгийской компании Sabcobel, производящей часть пострадавшего оборудования, хакеры дистанционно переводили испарители холодильников в режим разморозки, запуская процесс стремительного нагрева. Агентство ЕС по кибербезопасности (ENISA) уже заявило, что масштаб проблемы требует скоординированного реагирования на уровне всей Европы.
В Великобритании последствия второй волны ощущались слабее, однако инцидент затронул местную цепочку поставок продовольствия. Национальный центр кибербезопасности (NCSC) работал всю ночь, чтобы оперативно оповестить уязвимые предприятия. Британская ассоциация независимых поставщиков мяса (AIMS), объединяющая более 300 участников, сообщила, что некоторые ее члены стали «сопутствующим ущербом» в ходе европейских атак. У двух поставщиков агрегаты начали размораживаться, а в одной из установок температура взлетела до 100°C. Продукция не пострадала лишь потому, что камеры на тот момент оказались пусты.
Лондонский оптовый поставщик овощей и фруктов Langridge Organic столкнулся с еще более экстремальным сценарием: хакеры изменили параметры системы, запустив цикл разморозки на четыре часа при температуре 150°C. Управляющий директор Алекс Пирс рассказал, что катастрофу удалось предотвратить исключительно благодаря быстрому вмешательству персонала - сотрудники просто выдернули кабель интернет-подключения из розетки. Компания использовала ту же систему управления американского разработчика Copeland, которая фигурировала в инцидентах с французскими супермаркетами.
Пока ни одна крупная британская продуктовая сеть напрямую не пострадала, а Британский консорциум предприятий розничной торговли заверил, что ритейлеры активно инвестируют в защиту и работают в связке с NCSC.
По мнению руководства NCSC, главная проблема отрасли в том, что компании катастрофически мало вкладывают в базовые технологии. Если сформулировать еще проще: бизнес оказался уязвим из-за банальной экономии на обновлении старых систем. Исполнительный директор центра Ричард Хорн отметил, что многие компании продолжают эксплуатировать системы, срок службы которых давно истек. Оборудование не обновляется и не изолируется в безопасных сегментах сети. Операционный директор NCSC Пол Чичестер добавил, что текущие атаки не использовали искусственный интеллект - хакеры просто эксплуатировали известные уязвимости систем, подключенных к сети с заводскими паролями.
Детали расследования показывают, что взломать оборудование оказалось пугающе просто, а следы атак, вероятно, ведут в Россию. Чтобы изучить тактику хакеров, эксперты по кибербезопасности из компании Lupovis создали в интернете специальные ловушки, которые выглядели точь-в-точь как настоящие системы управления холодильниками Danfoss.
Результаты говорят сами за себя: всего за десять дней, с 20 по 30 октября, исследователи зафиксировали 256 попыток перехвата управления из 91 разного источника. Как объяснил глава Lupovis Ксавье Беллекенс, в большинстве случаев злоумышленникам даже не требовались сложные программы - они просто вводили стандартные заводские логины и пароли, которые можно свободно найти в инструкциях от производителя.
Хакеры действовали анонимно, размещая свои ресурсы на теневых серверах. Владельцы таких серверов принципиально закрывают глаза на любую преступную активность своих клиентов и отказываются блокировать их даже по требованию полиции. Анализ показал, что именно с этих теневых площадок, с которых хакеры «прощупывали» ловушки, ранее уже проводились кибератаки, связанные с Россией. По словам Беллекенса, назвать конкретную группировку пока нельзя, но круг подозреваемых узок, а этот же способ прятать свои серверы недавно применяли российские хакеры.
Ольга Божкова